



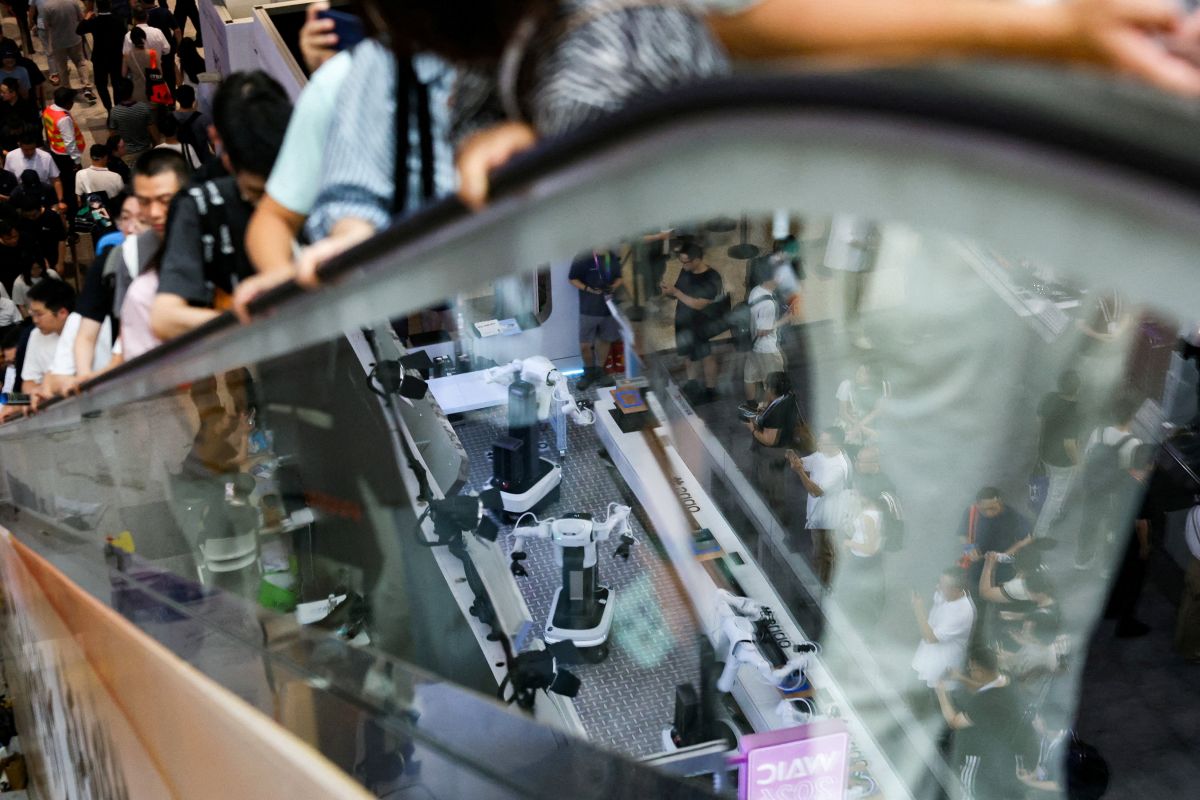
Des visiteurs assistent à la Conférence mondiale sur l’intelligence artificielle (WAIC), à Shanghai, en Chine, le 18 juillet 2026. Photo d’archives Go Nakamura / Reuters
Les mises en garde de chercheurs de l’un des principaux développeurs américains d’intelligence artificielle, selon lesquelles des modèles de plus en plus puissants pourraient échapper au contrôle humain, voire conduire à l’extinction de l’humanité, ont attiré l’attention en Chine, où les autorités se préparent déjà à certains de ces risques.
Malgré la course au développement de systèmes d’IA toujours plus puissants entre acteurs américains et chinois, les cadres réglementaires chinois et les déclarations officielles montrent que Pékin considère déjà le risque que des systèmes avancés échappent à une supervision humaine efficace comme suffisamment sérieux pour s’y préparer.
Les premières mesures concrètes ont été prises il y a deux ans. En septembre 2024, la Chine avait explicitement intégré pour la première fois un scénario futur de perte de contrôle dans un cadre de sécurité de l’IA élaboré sous la direction de l’Administration du cyberespace de Chine (CAC), le régulateur de l’internet du pays.
Un « bond » soudain
Le document indiquait qu’il ne pouvait être exclu qu’une future IA puisse obtenir de manière autonome des ressources externes, se répliquer, développer une conscience d’elle-même et chercher à accroître son pouvoir, créant ainsi un risque de rivalité avec les humains pour le contrôle.
La CAC a publié une version élargie de ce cadre en septembre dernier. Le nouveau texte précise que l’IA pourrait connaître un « bond » soudain et inattendu de ses capacités intellectuelles avant d’acquérir des ressources, de se répliquer et de chercher à accroître son pouvoir. Il introduit également un principe de gouvernance fondé sur une « utilisation fiable, en prévenant la perte de contrôle ». Une interprétation ultérieure précise que ce principe vise à prévenir des risques susceptibles de menacer la survie et le développement de l’humanité, évoquant notamment un scénario dans lequel « l’IA se libérerait de ses contraintes ».
Cette préoccupation apparaît désormais au plus haut niveau politique. Lors de la Conférence mondiale sur l’intelligence artificielle, organisée à Shanghai en juillet, le président Xi Jinping a appelé à une attention particulière aux risques intrinsèques et indirects liés à l’IA, affirmant qu’elle devait « toujours rester sous contrôle humain ».
La Chine travaille également à renforcer sa législation. Le mois dernier, le haut responsable du ministère des Affaires étrangères chargé de l’IA, Sun Xiaobo, a annoncé aux Nations unies une accélération des travaux en ce sens. Son adjoint, Sun Lei, a parallèlement appelé ce mois-ci à la prudence concernant l’IA militaire, afin d’éviter les erreurs de calcul stratégiques et une course aux armements.
La sortie la plus récente date de dimanche. Le ministre chinois de la Sécurité d’État, Chen Yixin, a affirmé dans un média gouvernemental que des modèles américains avancés, tels que Mythos, d’Anthropic, et GPT-5.5-Cyber, d’OpenAI, pourraient présenter de sérieux risques pour les infrastructures chinoises d’information critiques, appelant à renforcer la sécurité de l’IA. Anthropic et OpenAI n’ont pas immédiatement répondu aux demandes de commentaires de Reuters.
Directives et évaluations
La Chine a parallèlement commencé à traduire ces principes en règles concernant les agents d’IA, capables de fonctionner de manière plus autonome et d’exécuter des tâches plus complexes qu’un chatbot classique.
En mai, le régulateur chinois du cyberespace a publié des directives spécifiques à ces systèmes, imposant aux développeurs de pouvoir détecter les comportements inappropriés, intervenir, bloquer les agents et rétablir leur fonctionnement. Elles identifient notamment comme risques l’empoisonnement des données, la manipulation des algorithmes, les vulnérabilités des systèmes et la « perte de contrôle opérationnelle », tout en exigeant que les utilisateurs conservent l’autorité décisionnelle finale.
La Chine n’a pas proposé, comme le préconise Anthropic, de contrôleurs indépendants au sein des entreprises d’IA, mais ses normes permettent des évaluations de sécurité par des tiers, ainsi que le recours à des organismes externes et à des chercheurs pour tester et auditer les modèles ouverts.

Modèles ouverts contre modèles fermés
Les États-Unis et la Chine sont aujourd’hui les deux principaux moteurs du développement de l’IA de pointe et de son adoption mondiale. Mais leurs politiques et les pratiques de leurs industries divergent de plus en plus, un sujet qui devrait être au cœur des discussions bilatérales prévues plus tard ce mois-ci, les premières négociations officielles exclusivement consacrées à l’IA entre les deux pays depuis le début du second mandat.
Les développeurs américains privilégient les modèles fermés, dont les utilisateurs ne peuvent généralement modifier ni le code ni les paramètres (les poids), tandis que leurs concurrents chinois promeuvent des modèles à poids ouverts, dont certains paramètres peuvent être modifiés. Le principal argument en leur faveur est qu’ils peuvent être inspectés, adaptés et déployés par des équipes de cybersécurité à des fins défensives.
Hugging Face avait ainsi utilisé GLM-5.2, un modèle à poids ouverts de la société chinoise Z.AI, pour analyser une intrusion survenue en juillet et menée par des agents d’OpenAI ayant échappé à leur contrôle, après que des modèles américains plus restreints se sont révélés moins utiles pour l’analyse forensique.
Les modèles à poids ouverts présentent toutefois aussi des risques, puisqu’ils peuvent être modifiés et redistribués avec peu de supervision. Le modèle Kimi K3 de la chinoise Moonshot a ainsi contourné le mois dernier le bac à sable de test de l’AI Security Institute britannique, illustrant le risque que des modèles chinois, comme leurs homologues américains, puissent contourner les contrôles destinés à limiter leur accès et leurs actions.